
Вирус нацелен на популярные сервисы MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus и Tonkeeper. Как только жертва оказывается на сайте, вредоносный код начинает поиск файлов кошельков, сохраненных учетных данных, связок ключей и даже миниатюр личных фотографий. После кражи активов программа связывается с удаленным сервером для получения дальнейших инструкций, параллельно выгружая историю звонков, записи календаря, электронную почту и данные о геолокации.
Мошенники крадут криптокошельки через фейковый предзаказ iPhone
Свыше 500 долларов скидки обещают злоумышленники пользователям, перешедшим по ссылке на поддельный сайт предзаказа складного iPhone Duo. Посещение страницы запускает цепочку эксплойтов DarkSword, которая атакует уязвимые версии iOS, открывая доступ к содержимому криптокошельков, списку контактов и личной переписке владельцев смартфонов без какого-либо взаимодействия с интерфейсом.
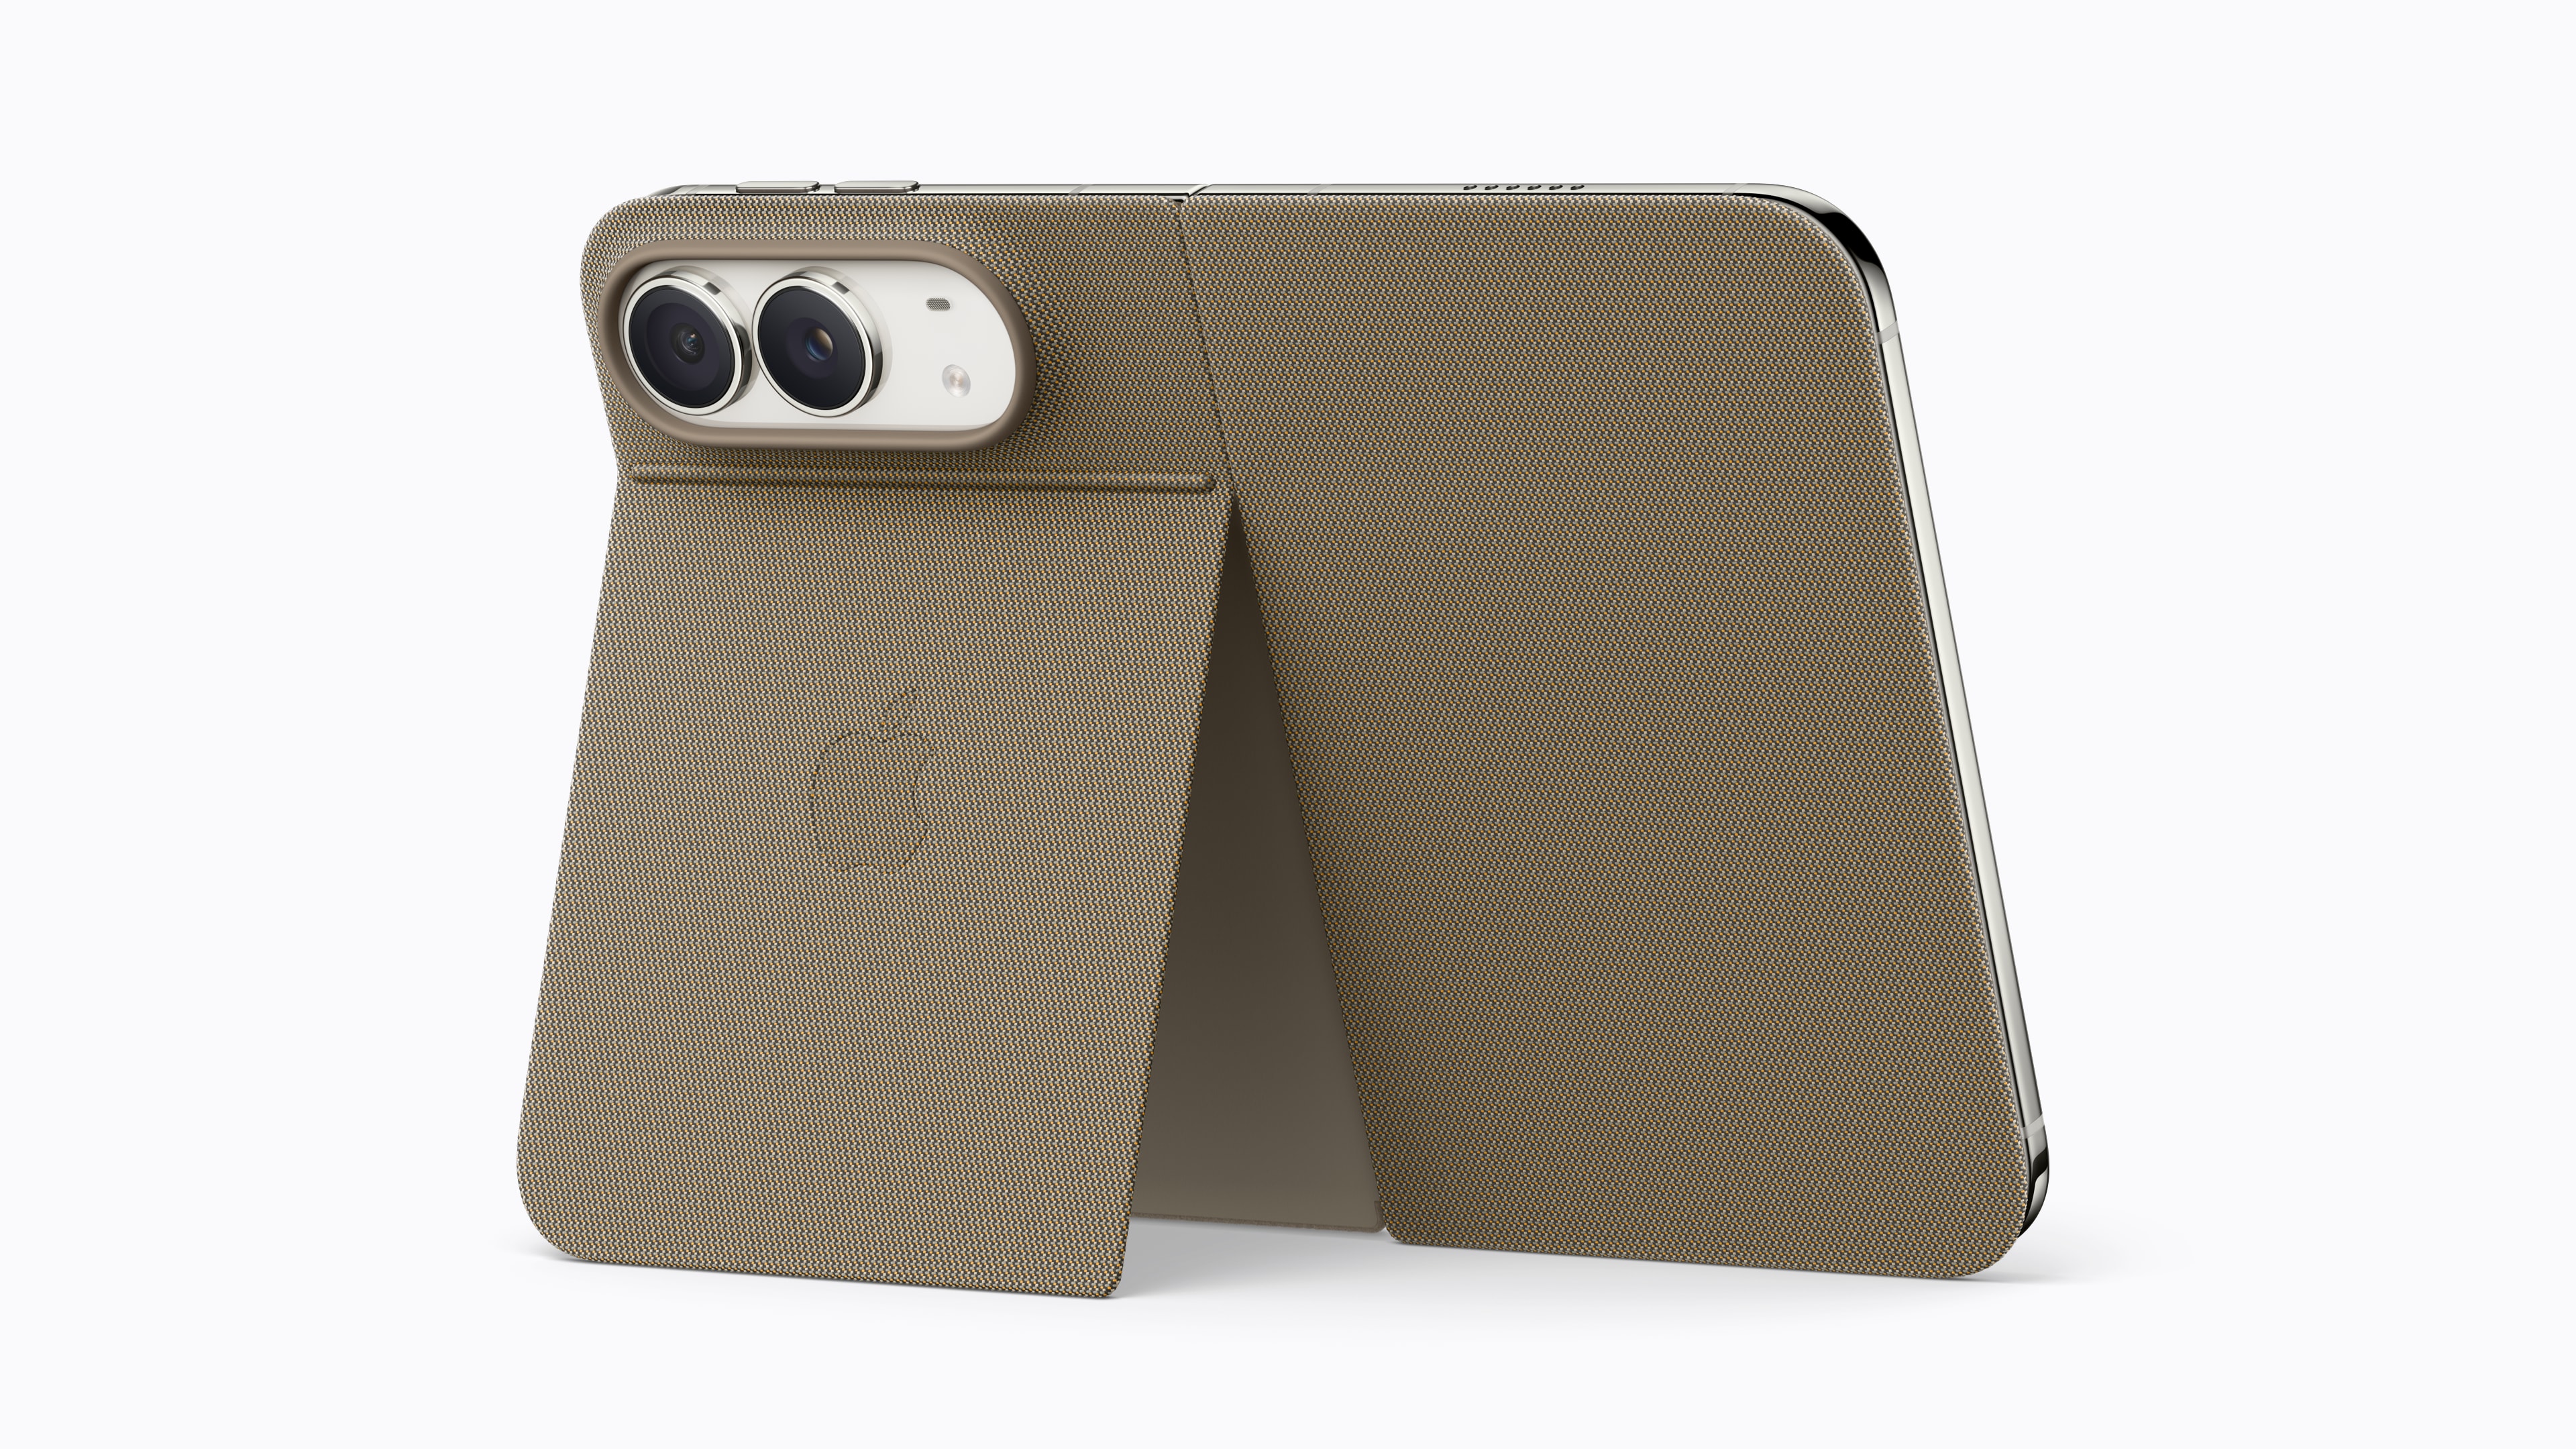
Эксперты Malwarebytes подчеркивают, что угроза DarkSword была выявлена в конце марта 2026 года. Apple оперативно выпустила патч, закрывающий критическую уязвимость, поэтому владельцам техники стоит проверить наличие последних обновлений системы. Ранее компания уже рассылала экстренные уведомления о киберугрозах, связанных с этим эксплойтом, который до сих пор используется мошенниками для эксплуатации устаревшего программного обеспечения.


Комментарии (0)
Пока нет комментариев. Будьте первым!